Docker · n8n · Linux
ODS Security Monitoring
Supervision des services Docker et alertes orchestrées avec n8n.
ODS Security Monitoring
Supervision automatisée d'une infrastructure Docker avec n8n
Technologies : Linux · Docker · Python · n8n · API HTTP · SMTP
- Présentation du projet
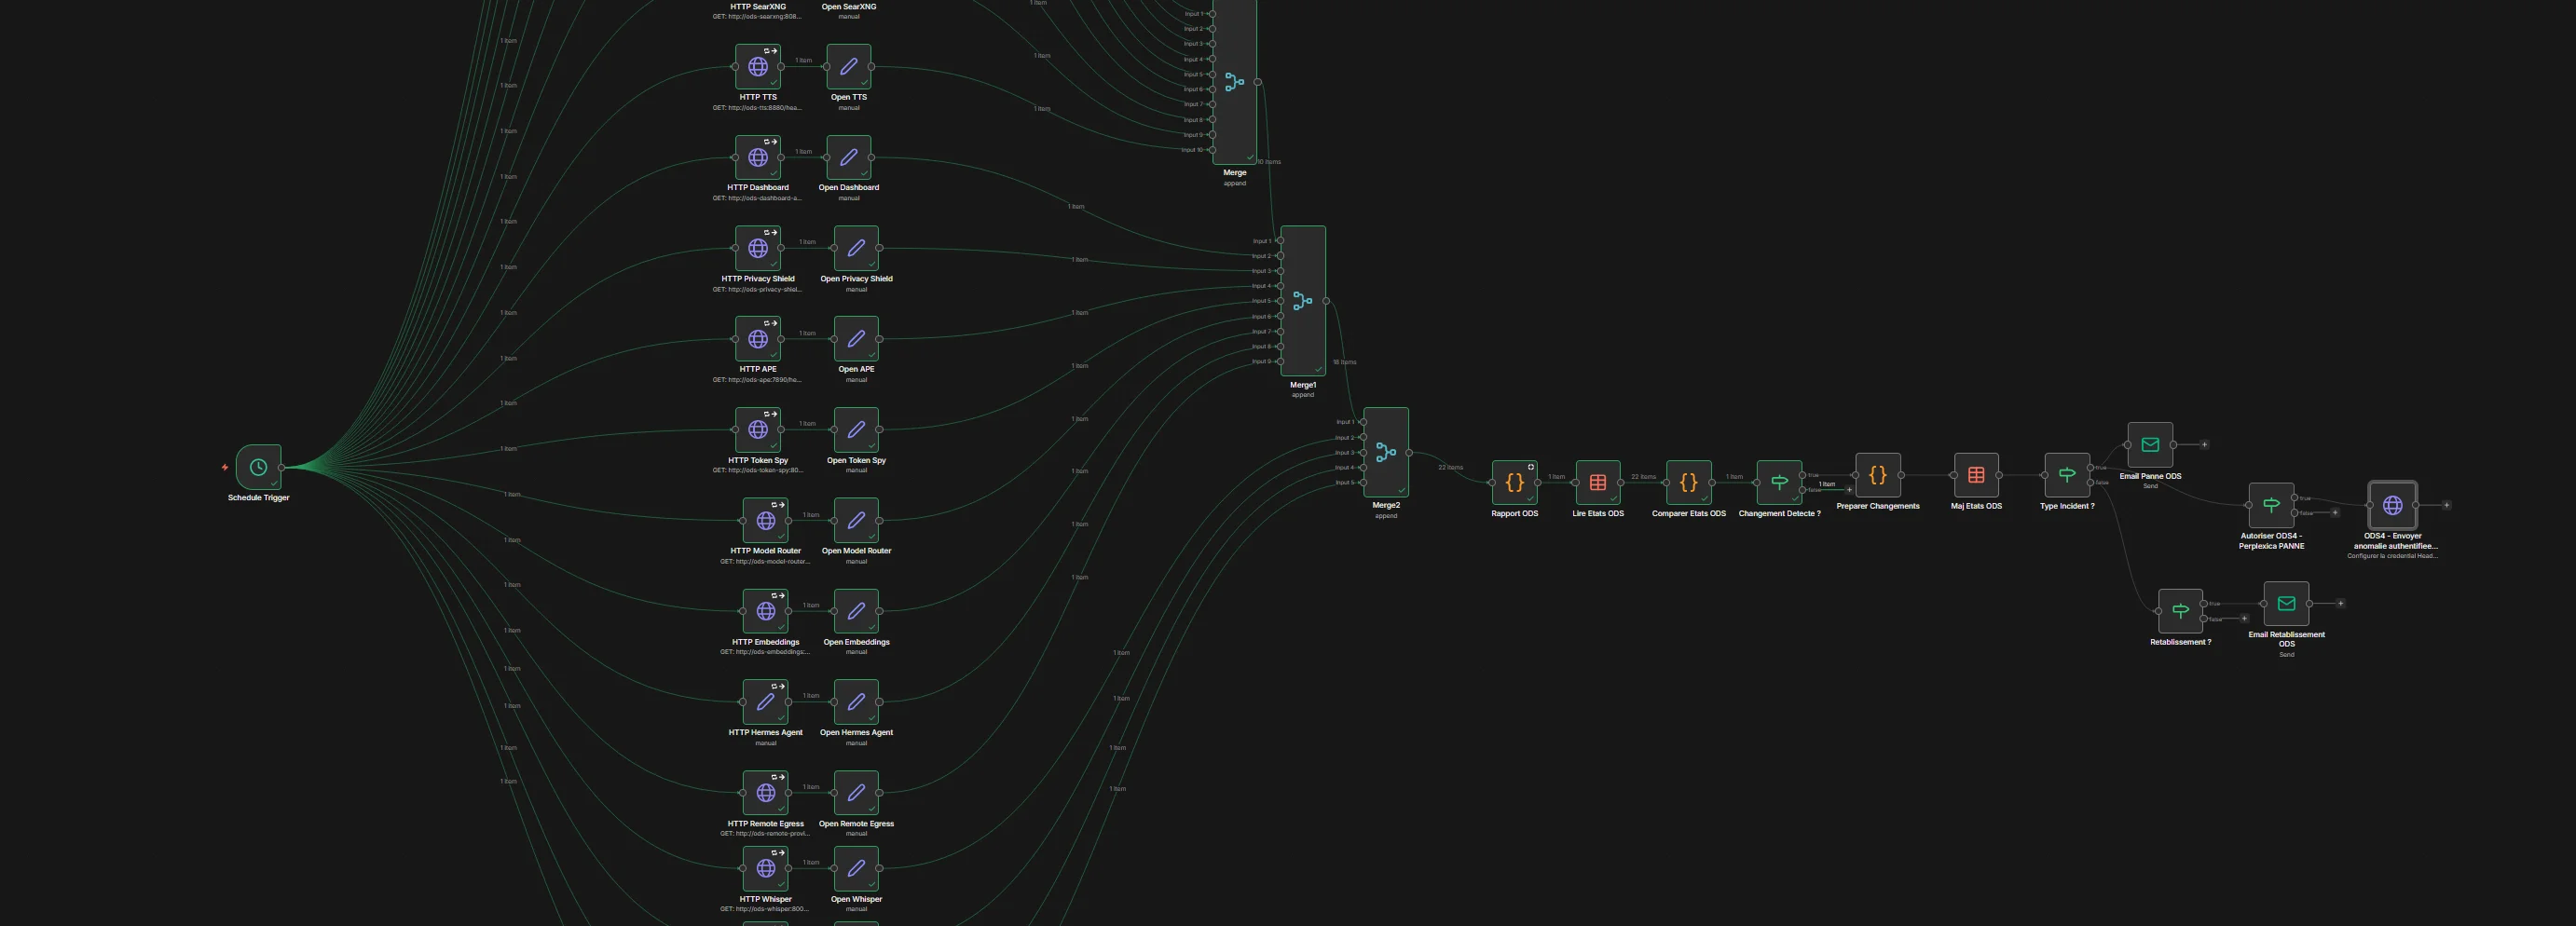
ODS Security Monitoring est un projet personnel de supervision technique développé sur une infrastructure Linux hébergeant plusieurs services conteneurisés.L'objectif est de centraliser la surveillance des services, de détecter les anomalies de disponibilité et d'automatiser les notifications, tout en conservant la maîtrise de l'infrastructure et des données.
Ce projet s'inscrit dans une démarche *local-first*, privilégiant les outils auto-hébergés et limitant les dépendances aux services externes.
- Architecture technique
L'architecture repose sur plusieurs composants complémentaires :
- Ubuntu Server : système hôte de l'infrastructure.
- Docker : hébergement et isolation des services applicatifs.
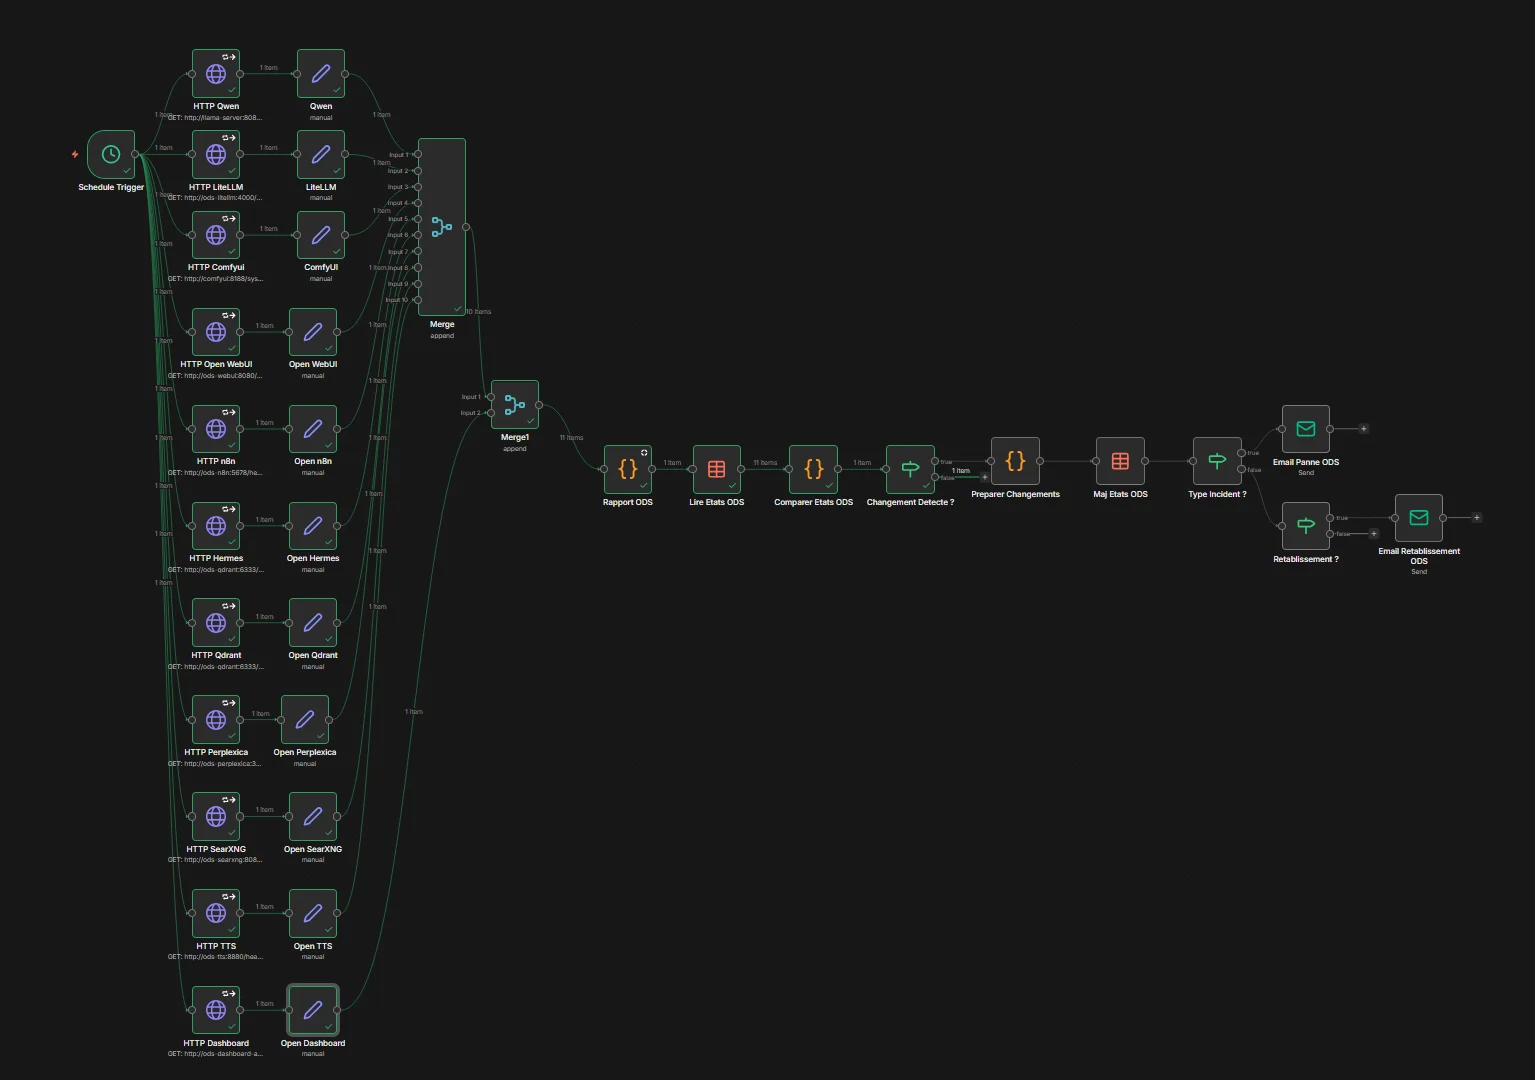
- n8n : orchestration des workflows de supervision.
- API HTTP : vérification de la disponibilité des services.
- Python : développement des composants de contrôle et d'automatisation.
- SMTP : transmission des notifications.
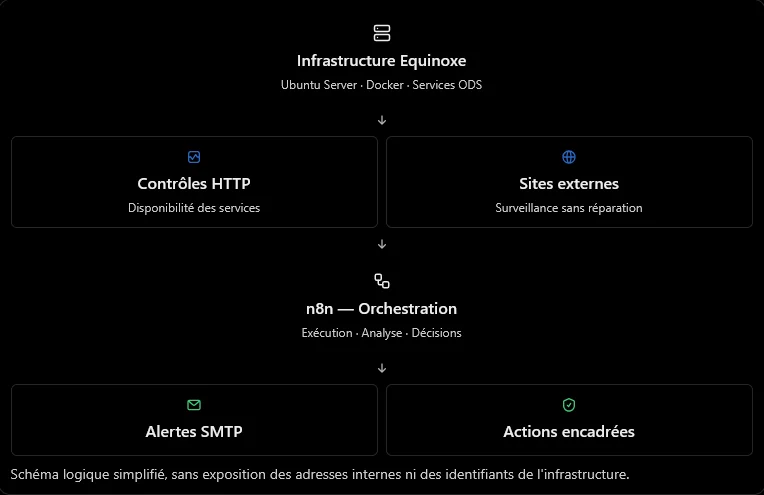
La supervision couvre les services de l'environnement ODS ainsi que deux sites web externes.
- Fonctionnement
Le système réalise des contrôles automatisés sur les cibles configurées.Les résultats permettent de distinguer les services disponibles, les services dégradés et les services indisponibles.
Lorsqu'une anomalie est détectée, le workflow peut déclencher une notification contenant les informations utiles au diagnostic.
Le dispositif distingue également les services internes de l'infrastructure et les sites web externes, afin d'appliquer des politiques d'intervention adaptées.
- Sécurité et maîtrise des interventions
La surveillance est séparée des actions de réparation.Les sites web externes sont surveillés, mais exclus des réparations automatiques de l'environnement ODS.
Les services volontairement désactivés doivent être reconnus comme tels afin d'éviter les alertes injustifiées.
Cette approche vise à limiter les interventions non souhaitées et à conserver un contrôle explicite sur les opérations d'administration.
- Résultats
Le projet a permis de mettre en place une supervision centralisée et des notifications automatisées.
Il constitue également une base pour développer des contrôles de sécurité complémentaires, améliorer la traçabilité des incidents et enrichir les mécanismes de diagnostic.
- Perspectives d'évolution
Les prochaines améliorations envisagées comprennent :- La conservation d'un historique des incidents.
- La visualisation des tendances de disponibilité.
- L'enrichissement des alertes avec des informations de diagnostic.
- Le renforcement de la journalisation des interventions.
- L'intégration progressive avec les autres outils du Cyber Lab.